Sinds 14 oktober geeft een norm je een vermoeden van conformiteit onder de AI Act. Het is niet ISO 42001.
Dat klinkt tegenstrijdig. ISO 42001 is de bekendste AI-norm en de enige waarop je je bedrijf nu geaccrediteerd kunt laten certificeren.
Toch zegt een ISO 42001-certificaat juridisch niets over de AI Act.
Voor de meeste MKB-bedrijven is certificering geen plicht. Het is ook niet de slimste eerste stap. Voor een paar bedrijven wel. Het verschil zit in één vraag: bouw je AI, of gebruik je het?
Wat ISO 42001 is
ISO/IEC 42001 is een norm voor een managementsysteem voor AI. Hij beschrijft hoe je als organisatie AI beheert. Wie beslist, hoe je risico's afweegt en hoe je bijstuurt als het misgaat.
De opbouw is dezelfde als die van ISO 27001 en ISO 9001. Wie een van die normen kent, herkent het skelet.
Het zijn clausule 4 tot en met 10: context, leiderschap, planning, ondersteuning, uitvoering, evaluatie en verbetering.
Het AI-eigen deel zit in twee dingen. Je beoordeelt per AI-systeem de risico's voor je bedrijf. Je beoordeelt ook de effecten op mensen buiten je bedrijf, zoals klanten en sollicitanten.
Daarnaast kies je uit 38 beheersmaatregelen, verdeeld over negen gebieden in bijlage A. Die lijst is geen afvinklijst. Je legt vast welke maatregelen je neemt en waarom je de rest laat liggen.
Dat document heet de verklaring van toepasselijkheid. Het is de ruggengraat van elke audit, net als bij ISO 27001.
ISO 42001 en de AI Act: geen vermoeden van conformiteit
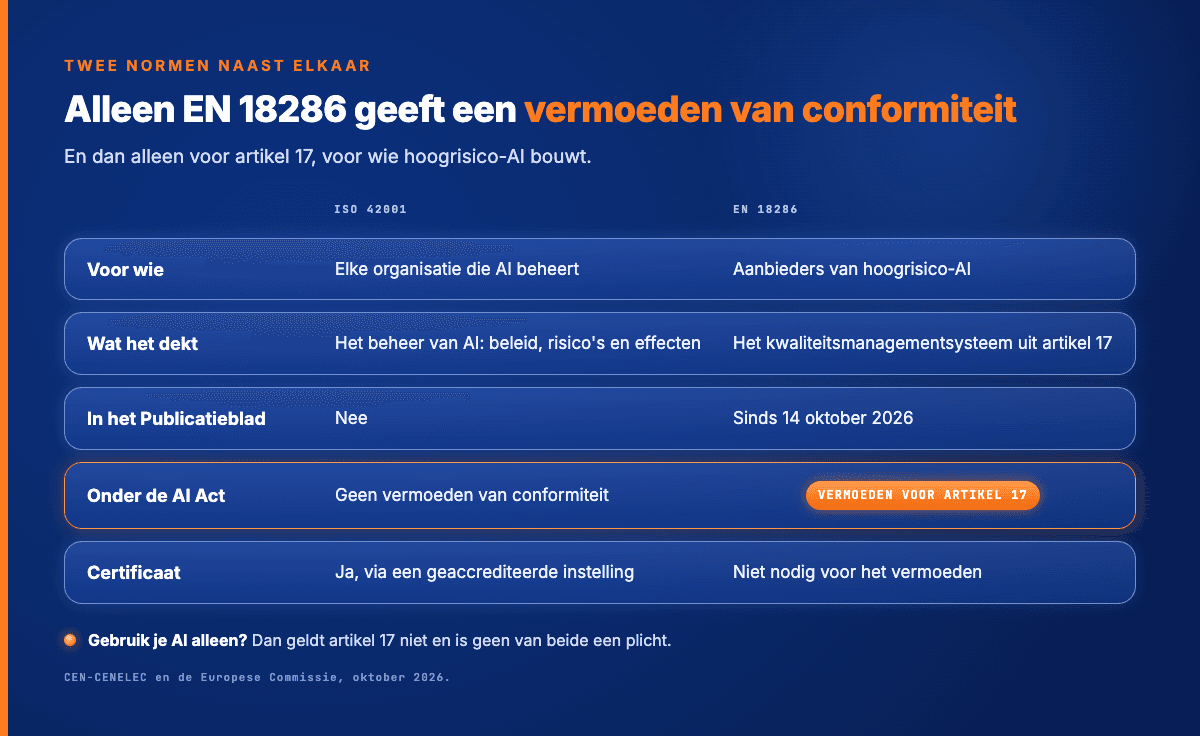
De AI Act werkt met geharmoniseerde normen. Volg je zo'n norm, dan neemt een toezichthouder aan dat je aan de bijbehorende eisen voldoet. Dat heet een vermoeden van conformiteit.
Een norm krijgt die status pas als de Europese Commissie hem citeert in het Publicatieblad van de EU. ISO 42001 is daar niet voor ontwikkeld. Hij staat er ook niet in.
In maart 2026 verscheen in Nederland de Europese versie: NEN-EN-ISO/IEC 42001:2026. Dat "EN" zet mensen op het verkeerde been.
Het betekent dat Europa de norm heeft overgenomen. Geharmoniseerd is hij daarmee niet.
Ik heb tien jaar in de financiële sector gewerkt, onder toezicht van AFM en DNB, met ISO-normen en ISAE-verklaringen. Daar leer je wat een certificaat wel en niet zegt.
Een auditor kijkt of je proces bestaat, of je het volgt en of je bijstuurt als het misgaat. Hij werkt met steekproeven: een paar dossiers, een paar beslissingen, met een datum en een naam erbij.
Het AI-systeem zelf keurt hij niet. Een ISO 42001-certificaat zegt dus: dit bedrijf heeft zijn AI-beheer ingericht en houdt zich eraan.
Dat is waardevol. Over één specifiek AI-systeem en de wet zegt het niets.
EN 18286: de norm die dat sinds 14 oktober wel doet
Op 14 oktober 2026 verscheen de eerste geharmoniseerde norm onder de AI Act in het Publicatieblad: EN 18286:2026. Hij gaat over het kwaliteitsmanagementsysteem uit artikel 17.
Wie EN 18286 volgt, krijgt een vermoeden van conformiteit voor dat ene artikel.
Voor risicobeheer, data, logging, menselijk toezicht en cyberbeveiliging is er nog geen geharmoniseerde norm. Daar werkt de Europese normcommissie nog aan.
Het belangrijkste detail zit in de doelgroep. EN 18286 is geschreven voor aanbieders van hoogrisico-AI. Dat zijn de bedrijven die zo'n systeem bouwen en op de markt brengen.
De twee normen bijten elkaar niet. EN 18286 heeft bijlagen die de koppeling leggen met ISO 42001 en ISO 9001. Wie ISO 42001 al heeft, breidt uit. Opnieuw beginnen hoeft niet.
Bouw je AI of gebruik je het?
Dit is de vraag die bepaalt wat er voor jou geldt. De AI-verordening kent twee hoofdrollen. De aanbieder maakt een AI-systeem. De gebruiksverantwoordelijke zet het in.
Gebruik je ChatGPT, Copilot of een AI-functie in je boekhoudpakket voor gewone taken? Dan ben je gebruiker, net als het grootste deel van het MKB.
Artikel 17 geldt dan niet voor jou. EN 18286 dus ook niet.
Er is één valkuil. Die zit in artikel 25. Je wordt zelf aanbieder als je je eigen naam op een hoogrisicosysteem zet of het ingrijpend verbouwt. Dan geldt alles wel.
Voor het MKB is de derde route de belangrijkste. Zet je een gewone AI-tool in voor een hoogrisicotoepassing, dan word je ook aanbieder. Denk aan ChatGPT dat sollicitanten selecteert.
Ook een aanbieder heeft tijd. Door de Omnibus-wijziging gelden de zware hoogrisicoverplichtingen vanaf 2 december 2027 voor de systemen uit bijlage III.
Voor AI in producten uit bijlage I is dat 2 augustus 2028.
Voor wie AI alleen gebruikt, gelden kleinere plichten onder de AI Act. Welke precies, hangt af van de systemen die je draait.
Wanneer ISO 42001-certificering loont
Een certificaat is vrijwillig. Geen wet verplicht het, ook de AI Act niet. In de praktijk zie ik vier situaties waarin het toch loont.
- Een afnemer of aanbesteding eist het. Dan is het een toegangskaartje. De enige vraag is of je die klant wilt.
- Je hebt ISO 27001 al. Beleid, interne audit en directiebeoordeling bestaan dan al. Een certificeerder kan beide normen in één audit toetsen.
- Je bouwt AI voor anderen. Dan ben je mogelijk aanbieder. ISO 42001 legt het fundament waar EN 18286 later op voortbouwt.
- Je wilt opvallen in een markt waar bijna niemand het heeft. Eind 2025 stonden er wereldwijd 271 geaccrediteerde ISO 42001-certificaten in 40 landen en gebieden.
Voor ISO 27001 waren dat er 125.622. Het is de eerste telling en de dekking is nog onvolledig.
Dat getal van 271 snijdt aan twee kanten. Wie het nu haalt, valt op. Wie het niet heeft, mist zelden een opdracht. Bijna geen inkoper vraagt er al naar.
Het loont niet als je vooral wilt weten of je AI-gebruik in orde is. Een managementsysteem inrichten kost maanden. Welke AI er in je bedrijf draait, weet je na een paar weken.
Voor die vraag heb je geen norm nodig. Hoe je de basis zelf opzet, lees je in wat je aan een AI governance framework zelf inricht.
Later alsnog ISO 42001 halen kan altijd. Wat je nu vastlegt over je AI-systemen, gebruik je straks gewoon in het managementsysteem.
📖 Lees ook: AI-geletterdheid certificaat: wat is het waard?: wat een certificaat voor je mensen wel en niet bewijst.
Zo werkt ISO 42001-certificering in Nederland
Certificering loopt via een certificatie-instelling. Kies er een die voor deze norm geaccrediteerd is.
In Nederland hebben BSI, DNV en TÜV NORD ISO 42001 in hun accreditatie bij de Raad voor Accreditatie.
Die accreditatie volgt ISO/IEC 42006, de norm voor instellingen die ISO 42001 certificeren. Kiwa biedt de certificering ook aan. LRQA doet dat onder een Britse accreditatie.
Vraag bij elke aanbieder naar het accreditatienummer. Controleer of ISO 42001 in de scope staat. Een certificaat zonder accreditatie is een papiertje.
Het verloop is overal gelijk. Eerst een audit in twee fasen. In fase 1 beoordeelt de auditor je documentatie. In fase 2 toetst hij de praktijk.
Daarna volgt elk jaar een controle-audit. Na drie jaar hercertificeer je.
De certificeerders die ik bekeek, publiceren geen prijzen. Je krijgt een offerte op basis van je omvang, het aantal AI-systemen en wat je al hebt staan.
Reken de interne uren om alles in te richten er zelf bij.
Veelgestelde vragen
Waar je begint
Voor bijna elk MKB-bedrijf is de eerste stap geen norm. De eerste stap is weten welke AI er draait, wie het gebruikt en in welke risicoklasse elk systeem valt.
Pas dan weet je of je gebruiker bent of aanbieder. Dan weet je ook of ISO 42001 of EN 18286 ooit op je pad komt.
Dat is wat ik doe in een AI Act-nulmeting. Ik inventariseer elk AI-systeem in je bedrijf, ook de tools die mensen zelf zijn gaan gebruiken.
Per systeem bepaal ik de risicoklasse en de verplichtingen die nu al gelden.
Je krijgt ook de stand van de AI-geletterdheid in je team. Daarbij hoort een lijst met wat wanneer moet, op volgorde. De nulmeting kost €1.500 en duurt twee weken.
Het werk bestaat uit papier en gesprekken. Toegang tot je systemen heb ik niet nodig. Kies je daarna toch voor ISO 42001, dan is die inventaris het eerste hoofdstuk van je managementsysteem.
Certificeren doe ik zelf niet. Als het zover is, verwijs ik je door naar een geaccrediteerde instelling.
Plan een kennismakingsgesprek als je wilt weten waar jouw bedrijf staat.