Ik werk met twee volledig gescheiden AI-accounts op één computer. Eén voor mijn eigen bedrijf, één voor klantwerk. Bij het openen van een project kies ik welk account meedoet.
Mijn privémap opent alleen op mijn eigen account. Met het werkaccount weigert de computer hem te openen. Ik hoef er niet aan te denken. Dat is mijn AI-beleid. Het past op een paar regels.
Bij de meeste MKB-bedrijven bestaat zo'n beleid niet.
Volgens een peiling van ABN AMRO en MWM2 gebruikt 78 procent van het mkb AI. Maar 9 procent heeft er formeel beleid voor.
Waarom je een AI-beleid nodig hebt, ook al is het niet verplicht
Een AI-beleid is geen wettelijke plicht. Dat schrijft de KVK ook.
Toch kom je er in de praktijk niet onderuit, om drie redenen.
De AP verwacht het. Wie chatbots toestaat, moet medewerkers volgens de Autoriteit Persoonsgegevens duidelijk maken "welke gegevens zij wel en niet mogen invoeren".
De AP trekt de grens van een datalek ook langs je afspraken. Zet een medewerker tegen de afspraken in persoonsgegevens in een chatbot? Dat is een datalek. Binnen je beleid is het "geen datalek, maar vaak niet wettelijk toegestaan".
De AI Act vraagt om AI-geletterdheid. Sinds de Digital Omnibus van juli 2026 is die regel verzacht. Geschrapt is hij niet.
Je neemt maatregelen die de AI-kennis van je mensen ondersteunen. Een vast niveau hoef je niet te garanderen.
De Europese Commissie noemt zelf het voorbeeld van medewerkers die met ChatGPT advertentieteksten schrijven. Ook die vallen eronder.
Een AI-beleid is de makkelijkste plek om vast te leggen wat je daarvoor doet.
Je klanten vragen ernaar. Een inkoopvragenlijst van een grote klant kan een vraag over AI bevatten. Dan wil je een document hebben, geen verhaal.
Wat de wet precies vraagt, staat in AI-geletterdheid: wat de wet vraagt.
Wat er in een AI-beleid moet staan
De handreikingen van de KVK en de AP en het onderzoek Alert Online komen op dezelfde kern uit. Ik bracht het terug tot zes onderdelen.
1. Welke tools mogen en met welk account
Dit is het belangrijkste onderdeel. Het draait om het account. ChatGPT, Claude, Copilot en Gemini trainen standaard niet op zakelijke accounts.
Bij persoonlijke accounts hangt dat af van een instelling. Bij ChatGPT en Gemini staat die standaard aan.
Bij Claude kies je dat op een persoonlijk account zelf. Met training aan mag Anthropic je gesprekken tot vijf jaar bewaren. Met training uit is een gesprek dat je verwijdert binnen 30 dagen weg.
Dezelfde tool gaat dus anders met je gegevens om, afhankelijk van hoe je inlogt.
Schrijf daarom per tool op welk account mag. Een privé-account voor werk staat er niet op.
2. Welke gegevens er nooit in gaan
Maak het een stoplicht, zoals Alert Online aanraadt:
- Groen: openbare teksten.
- Oranje: interne stukken, pas als namen eruit zijn.
- Rood: persoonsgegevens, medische gegevens, wachtwoorden en ongepubliceerde cijfers. Die gaan er nooit in.
3. Wie de uitkomst controleert
De medewerker blijft verantwoordelijk voor wat hij verstuurt. Dat klinkt vanzelfsprekend.
In onderzoek van KPMG en de University of Melbourne zei 66 procent van de Nederlandse werknemers weleens op AI-uitvoer te vertrouwen zonder die te controleren.
4. Wie beslist bij twijfel
Eén naam. Iemand die vragen beantwoordt, een nieuwe tool goedkeurt en meldingen ontvangt. Zonder die naam beslist iedereen zelf. Dat wil je juist voorkomen.
5. Wat je doet als het misgaat
Staat er toch iets in een chatbot dat er niet in hoort? Dan meldt de medewerker het dezelfde dag.
Een datalek met risico voor de betrokkenen meld je binnen 72 uur na ontdekking bij de AP. Elk datalek leg je daarnaast vast in je eigen register. Wie bang is voor straf, meldt het niet.
6. Training en bijhouden
Iedereen krijgt bij de start uitleg. Je houdt bij wie die uitleg kreeg, welke tools zijn goedgekeurd en welke uitzonderingen je maakte, met reden en datum. Elk halfjaar kijk je het beleid opnieuw na.
Lees ook: AI en de AVG: wat mag wel en niet: verwerkersovereenkomst, datalocatie en een checklist
Waarom verbieden niet werkt
De reflex bij AI-risico is een verbod. De cijfers wijzen de andere kant op.
Het wereldwijde onderzoek van KPMG en de University of Melbourne keek naar het uploaden van bedrijfsinformatie naar publieke AI-tools. Bij organisaties die generatieve AI verboden, deed 67 procent dat weleens.
Met alleen een beleid was dat 56 procent. Zonder beleid 33 procent.
Dat is een samenhang en geen bewijs dat het verbod de oorzaak is. Het laat wel zien dat een beleid alleen niet genoeg is. Wie geen goedgekeurd alternatief krijgt, pakt zijn eigen account.
Nederland laat hetzelfde zien. In Alert Online 2026 gebruikt 35 procent van de werknemers soms of vaker AI zonder toestemming van de werkgever.
Daarnaast gebruikt 49 procent een privé-account voor werk. Maar 39 procent weet welke tools mogen.
Een beleid werkt dus pas als er een zakelijk account achter staat. Schrijf op wat mag en zorg dat het er is.
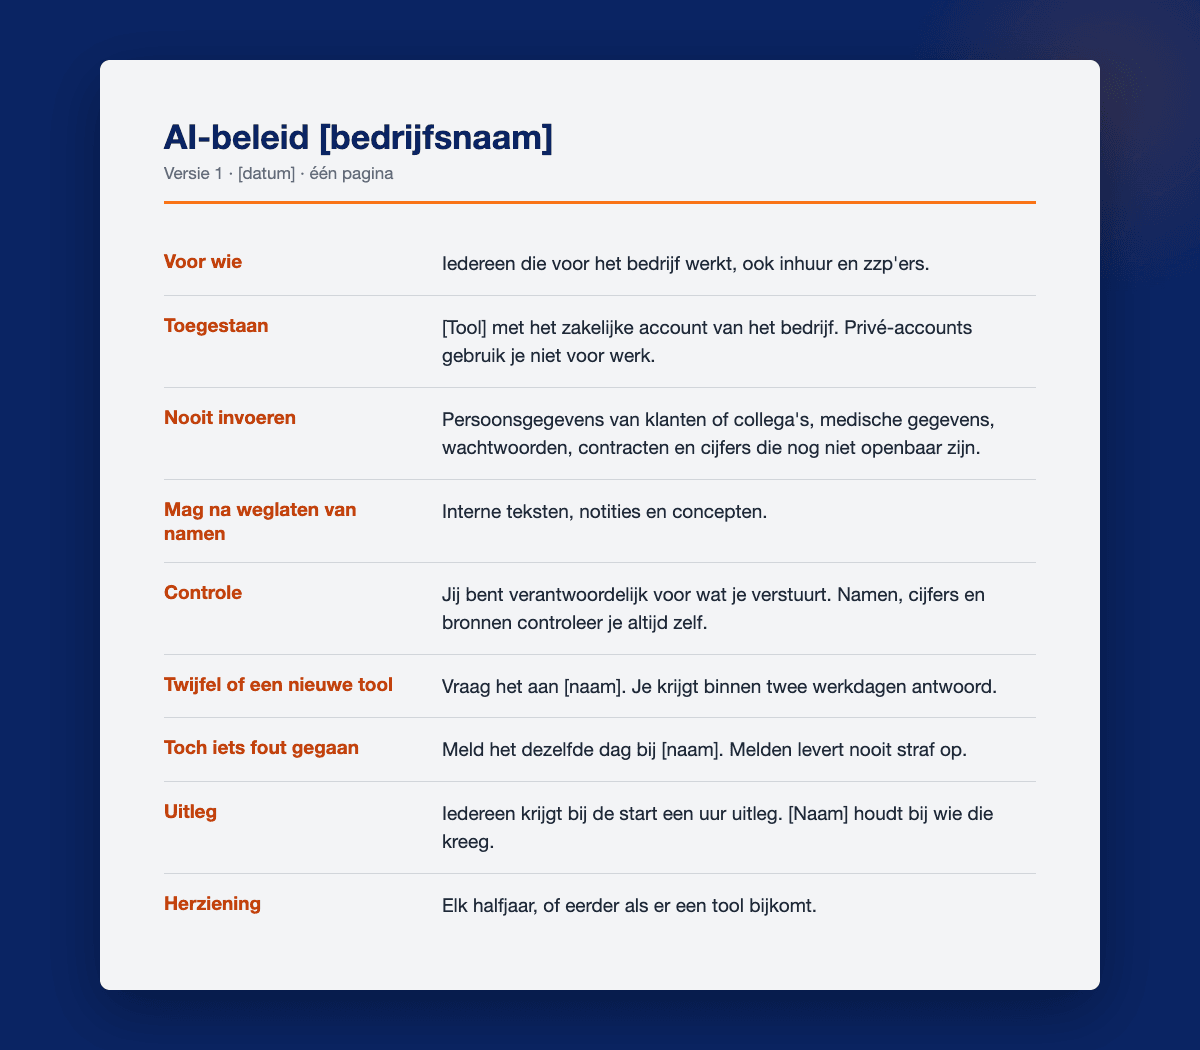
Een voorbeeld van een AI-beleid op één A4
Twaalf pagina's leest niemand. Dit is het formaat dat ik zou gebruiken. Vul de haken in en hang het op.
AI-beleid [bedrijfsnaam], versie 1, [datum]
Voor wie. Iedereen die voor het bedrijf werkt, ook inhuur en zzp'ers.
Toegestaan. [Tool] met het zakelijke account van het bedrijf. Privé-accounts gebruik je niet voor werk.
Nooit invoeren. Persoonsgegevens van klanten of collega's, medische gegevens, wachtwoorden, contracten en cijfers die nog niet openbaar zijn.
Mag na weglaten van namen. Interne teksten, notities en concepten.
Controle. Jij bent verantwoordelijk voor wat je verstuurt. Namen, cijfers en bronnen controleer je altijd zelf.
Twijfel of een nieuwe tool. Vraag het aan [naam]. Je krijgt binnen twee werkdagen antwoord.
Toch iets fout gegaan. Meld het dezelfde dag bij [naam]. Melden levert nooit straf op.
Uitleg. Iedereen krijgt bij de start een uur uitleg. [Naam] houdt bij wie die kreeg.
Herziening. Elk halfjaar, of eerder als er een tool bijkomt.
Dat is het hele document. Wat eronder ligt, zoals het overzicht van al je AI-systemen en hun risico's, hoort bij AI-governance voor het MKB. Het beleid is de korte versie die je medewerkers lezen.
Een regel op papier tegenover een regel die zichzelf handhaaft
Terug naar mijn eigen regels. De lijst met AI-modellen die ik gebruik, is een lijst van wat mag. Een model dat morgen uitkomt, staat er niet op. Het wordt geweigerd tot ik het bewust toevoeg.
Toch gaat het ook bij mij weleens mis. Twee keer stond ik op het verkeerde account. Er kwam geen foutmelding. De browser koos gewoon het account dat al openstond.
Sindsdien controleer ik na elke inlog wie er echt is ingelogd. Een beleid zegt wat de bedoeling is. Alleen een controle laat zien of het ook gebeurt.
Voor een MKB-bedrijf betekent dat: begin met het A4. Zorg daarna dat de techniek het makkelijk maakt.
Eén zakelijk account voor iedereen doet meer dan een extra pagina tekst. Daarop traint de aanbieder standaard niet.
Veelgestelde vragen
Waar je begint
Weet je niet welke AI-tools je mensen nu al gebruiken? Dan is dat de eerste stap. In de AI Kansen Scan zoek ik dat met je uit, samen met wat er in je beleid moet komen.
Wat de AI Act verder van je vraagt, staat op mijn pagina over de AI Act.